
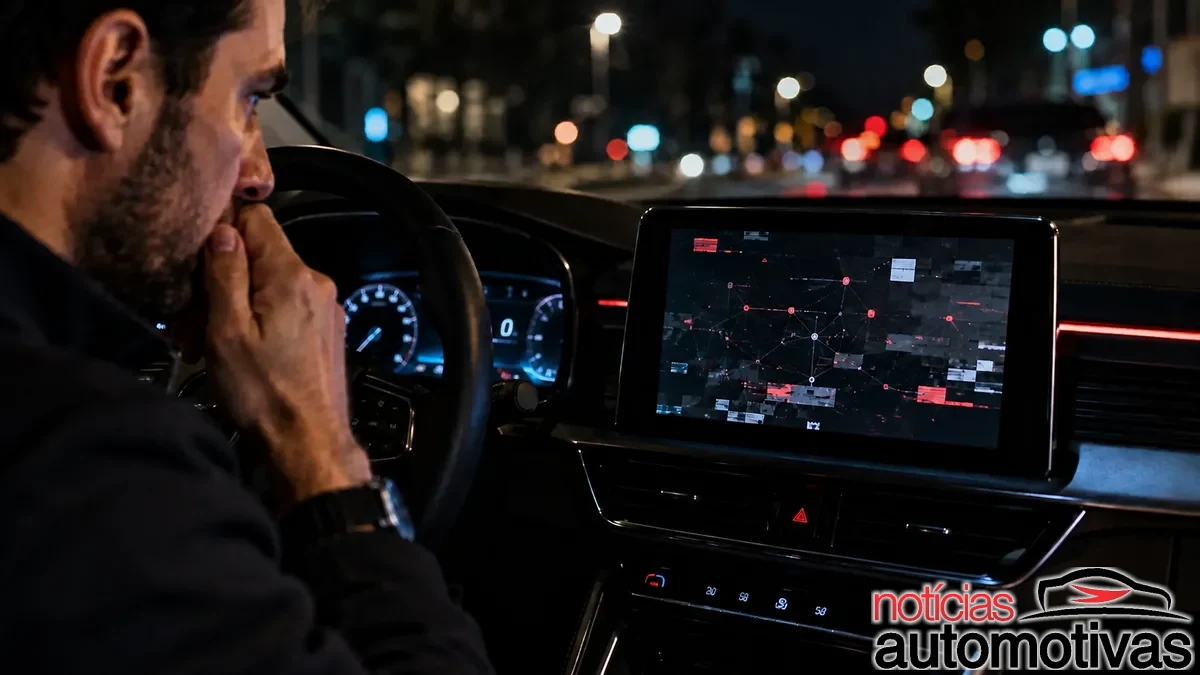
A tela no centro do painel continuava abrindo mapas, reproduzindo música e conectando o celular normalmente. Não havia propaganda pulando, aplicativo desconhecido na página inicial nem mensagem pedindo resgate. Ainda assim, em segundo plano, a central multimídia podia estar executando um programa instalado por criminosos por meio do mesmo mecanismo criado para entregar atualizações legítimas.
Uma investigação de segurança divulgada em 2026 identificou uma cadeia de infecção desenvolvida especificamente para centrais automotivas baseadas em Android. O caso chama atenção não porque alguém conseguiu controlar remotamente o volante ou os freios, algo que a pesquisa não demonstrou, mas porque mostrou uma forma silenciosa de transformar equipamentos instalados em carros em pontos de uma rede criminosa.
O alvo eram aparelhos produzidos pela fornecedora chinesa DoFun e equipados com um aplicativo de sistema chamado TWCore. O programa tinha funções legítimas de análise e atualização remota. Os invasores conseguiram explorar justamente esse canal confiável para distribuir um arquivo malicioso como se fosse parte da manutenção normal do equipamento.
Na prática, o motorista não precisava abrir um anexo, clicar em uma mensagem suspeita ou instalar voluntariamente um aplicativo pirateado. Essa diferença torna o episódio especialmente importante para proprietários de centrais Android paralelas, instaladores e consumidores que compram aparelhos importados sem saber por quanto tempo o software continuará recebendo correções.
O ataque aproveitou a porta criada para atualizar a própria central
Centrais multimídia modernas são pequenos computadores. Elas têm processador, memória, armazenamento, sistema operacional, conexão Wi-Fi e, em alguns modelos, entrada para chip de telefonia. Também podem baixar aplicativos, guardar redes conhecidas e receber pacotes de atualização pela internet.
No caso investigado, o ponto inicial estava no TWCore. O aplicativo era usado pelo fabricante para coletar informações técnicas e distribuir atualizações. Os criminosos abusaram dessa infraestrutura para ordenar o download de um APK, formato utilizado pelos aplicativos Android.
O arquivo era colocado na área de cache e instalado com os privilégios do aplicativo legítimo. Depois dessa primeira etapa, outros componentes entravam em ação. Um deles funcionava como carregador e procurava servidores controlados pelos invasores. A partir dali, a central poderia receber módulos adicionais sem que o proprietário percebesse.
Esse tipo de ataque é chamado de comprometimento da cadeia de fornecimento. Em vez de convencer cada vítima a instalar um arquivo perigoso, o criminoso interfere em um fornecedor, servidor ou mecanismo de atualização que já possui acesso a muitos aparelhos. É o equivalente digital de adulterar uma peça antes que ela chegue à oficina.
A central podia virar parte de uma rede escondida
A investigação relacionou a operação a um grupo associado anteriormente à botnet BadBox, conhecida por explorar dispositivos Android baratos, como aparelhos de TV, caixas de transmissão e outros equipamentos conectados. Uma botnet é uma rede de dispositivos comprometidos que passa a obedecer, silenciosamente, a comandos externos.
Um dos componentes observados na campanha permitia usar a conexão da central como proxy residencial. Isso significa que o tráfego de terceiros poderia atravessar a internet do equipamento, fazendo uma atividade originada pelos criminosos parecer ter saído do endereço de conexão ligado ao carro.
Esse uso ajuda a entender por que uma central multimídia interessa mesmo quando ela não guarda fotos, documentos ou dados bancários. Um aparelho conectado por longos períodos, com acesso à internet e pouca supervisão, tem valor como infraestrutura. Pode ser utilizado para ocultar a origem de acessos, automatizar fraudes publicitárias, consultar serviços em massa ou apoiar outras operações digitais.
Os pesquisadores também observaram coleta de informações técnicas, entre elas modelo do aparelho, características da tela, redes Wi-Fi e endereço MAC. Esses dados não equivalem automaticamente ao conteúdo completo do celular, mas ajudam a identificar o dispositivo, mapear o ambiente e decidir quais cargas maliciosas são compatíveis.
Enquete
Qual efeito prático mais preocupa quando uma central recebe malware por uma atualização legítima?
Vote e veja o resultado em tempo real.
0 votos
O caso não significa que qualquer carro com Android esteja infectado
A palavra Android reúne produtos muito diferentes e pode produzir uma conclusão errada. Android Auto, por exemplo, normalmente projeta na tela do carro aplicativos executados pelo telefone. Android Automotive é um sistema integrado ao veículo e adotado oficialmente por algumas fabricantes. Há ainda centrais independentes baseadas no Android aberto, compradas no mercado de acessórios para substituir o rádio original.
A campanha documentada estava ligada a determinados equipamentos da DoFun e ao mecanismo de atualização utilizado por eles. Não há evidência de que todos os carros com Android Auto, todos os modelos com Android Automotive ou qualquer central Android estejam infectados.
Também não foi demonstrado, nesse episódio, que os invasores assumiram o controle de direção, freios ou motor. Sistemas automotivos críticos costumam ser separados da área de entretenimento por diferentes camadas de hardware e software. Essa separação, porém, não torna a multimídia irrelevante: ela pode armazenar redes, histórico de navegação, contatos sincronizados e tokens de aplicativos, dependendo da configuração.
O cuidado jornalístico aqui é importante. Dizer que um malware atingiu uma central automotiva não equivale a dizer que criminosos podem dirigir qualquer carro pela internet. O fato confirmado é menos cinematográfico, mas ainda preocupante: um canal legítimo de atualização foi usado para instalar programas e transformar aparelhos conectados em recursos de uma rede clandestina.
Como descobrir qual sistema existe no seu carro
O primeiro passo é separar o sistema original de fábrica de um equipamento instalado posteriormente. A nota fiscal, o manual, a tela de informações do dispositivo e a etiqueta na carcaça podem indicar fabricante, modelo, versão do Android e número de compilação.
Quem comprou um carro usado deve perguntar se a central é original. Moldura bem encaixada e comandos no volante funcionando não provam que o aparelho saiu da fábrica. Muitas unidades paralelas são desenhadas especificamente para cada painel e imitam a aparência original.
Nas configurações, procure áreas como “Sobre o dispositivo”, “Informações do sistema” ou “Atualização”. Fotografe as informações antes de realizar qualquer mudança. Não publique números de série completos, identificadores de rede ou telas com dados pessoais em fóruns abertos.
Se aparecerem nomes como DoFun ou TWCore, isso não confirma sozinho uma infecção. A medida correta é procurar orientação do vendedor, instalador ou fabricante e verificar se existe atualização oficial para o modelo exato. A fornecedora foi avisada sobre a vulnerabilidade e informou que o problema foi corrigido na maior parte dos equipamentos afetados, mas a distribuição dessas correções pode depender do fabricante, revendedor ou integrador.
Atualizar é importante, mas a origem do arquivo importa mais
Uma central desatualizada pode continuar exposta a falhas conhecidas. Ao mesmo tempo, instalar um pacote encontrado aleatoriamente em grupo de mensagens pode criar um problema novo. Atualização segura é aquela fornecida para o modelo e a versão corretos por um canal verificável.
Não use arquivos destinados a aparelhos visualmente parecidos. Duas centrais com a mesma tela podem utilizar placas, processadores, módulos de rádio e configurações diferentes. Um pacote incompatível pode interromper a inicialização, desativar comandos ou obrigar a desmontagem do painel para recuperação.
Quando a atualização chega pelo próprio sistema, confira se o fornecedor continua ativo e se há orientação pública sobre a versão. Em equipamentos instalados fora da rede autorizada, peça ao instalador o nome exato do fabricante e o canal de suporte. Respostas vagas, arquivos hospedados em páginas descartáveis e instruções para desativar proteções são sinais de alerta.
Aplicativos piratas ampliam uma superfície de risco que já existe
O ataque analisado não dependia de ação do motorista, mas isso não elimina os riscos mais tradicionais. Muitas centrais permitem instalar APKs por pen drive, cartão de memória ou navegador. Aplicativos modificados para liberar televisão, streaming, mapas ou funções pagas podem pedir permissões muito superiores ao necessário.
Evite habilitar permanentemente a instalação de fontes desconhecidas. Se essa opção foi usada durante a configuração, desative-a depois. Remova aplicativos que você não reconhece, mas não apague programas de sistema por tentativa e erro. Alguns nomes estranhos pertencem ao funcionamento do equipamento e sua remoção pode causar falhas.
Também vale limitar as contas usadas na central. Não é necessário manter o e-mail principal, com histórico, documentos e recuperação de senhas, conectado a um aparelho de procedência incerta. Uma conta separada e com poucos dados reduz o impacto de um eventual comprometimento.
A rede Wi-Fi do celular merece atenção
Muitos motoristas compartilham a internet do telefone com a central. Use senha forte e não reutilizada. Altere-a se houver suspeita de invasão ou se o carro for vendido. Apague da multimídia redes residenciais e corporativas que não precisam permanecer salvas.
Observe consumo de dados muito acima do padrão. Uma central que passa a transferir grandes volumes quando o carro está ligado pode estar atualizando mapas ou aplicativos, mas também merece investigação. O mesmo vale para aquecimento anormal, reinicializações frequentes, lentidão repentina, aplicativos reaparecendo e conexões que continuam ativas sem motivo aparente.
Nenhum desses sinais confirma malware isoladamente. Eles podem nascer de memória cheia, instalação ruim, defeito elétrico ou software mal otimizado. O valor está em perceber uma mudança e registrar quando ela começou.
Restaurar as configurações de fábrica pode não resolver tudo
Em um celular comum, a restauração costuma apagar aplicativos e dados do usuário. Em uma central comprometida por componente de sistema ou mecanismo de atualização, o problema pode reaparecer depois da redefinição. Se o mesmo canal vulnerável permanecer ativo, o aparelho pode baixar novamente o pacote malicioso.
Por isso, a ordem recomendada é identificar o modelo, buscar a correção oficial e somente então seguir o procedimento indicado pelo fabricante. Desconectar a central da internet pode ser uma medida temporária enquanto se investiga, desde que isso não interfira em funções necessárias à condução e seja feito conforme o manual.
Se o aparelho apresentar telas inesperadas durante o trajeto, não tente navegar por menus dirigindo. Pare em local seguro. Se a central também reúne câmera de ré, climatização ou configurações do veículo, procure assistência especializada antes de executar uma restauração genérica.
O que fazer agora, mesmo sem saber se o aparelho foi afetado
O motorista pode adotar uma rotina simples: descobrir a marca e o modelo da central, conferir a versão do sistema, manter apenas aplicativos necessários, bloquear fontes desconhecidas, revisar as redes salvas e procurar atualizações no canal oficial.
Para centrais originais, a concessionária ou a área de suporte da fabricante deve ser a referência. Para equipamentos paralelos, a responsabilidade prática recai sobre fabricante, importador e instalador. Se ninguém consegue informar quem mantém o software, isso deve pesar tanto quanto tamanho da tela, memória ou qualidade do som na próxima compra.
O episódio de 2026 deixa uma mudança de perspectiva. A central multimídia não é apenas um acessório. Quando possui sistema operacional e conexão própria, ela deve ser tratada como qualquer outro computador conectado: precisa de origem conhecida, atualizações confiáveis e uma vida útil de suporte que não termine no dia da instalação.